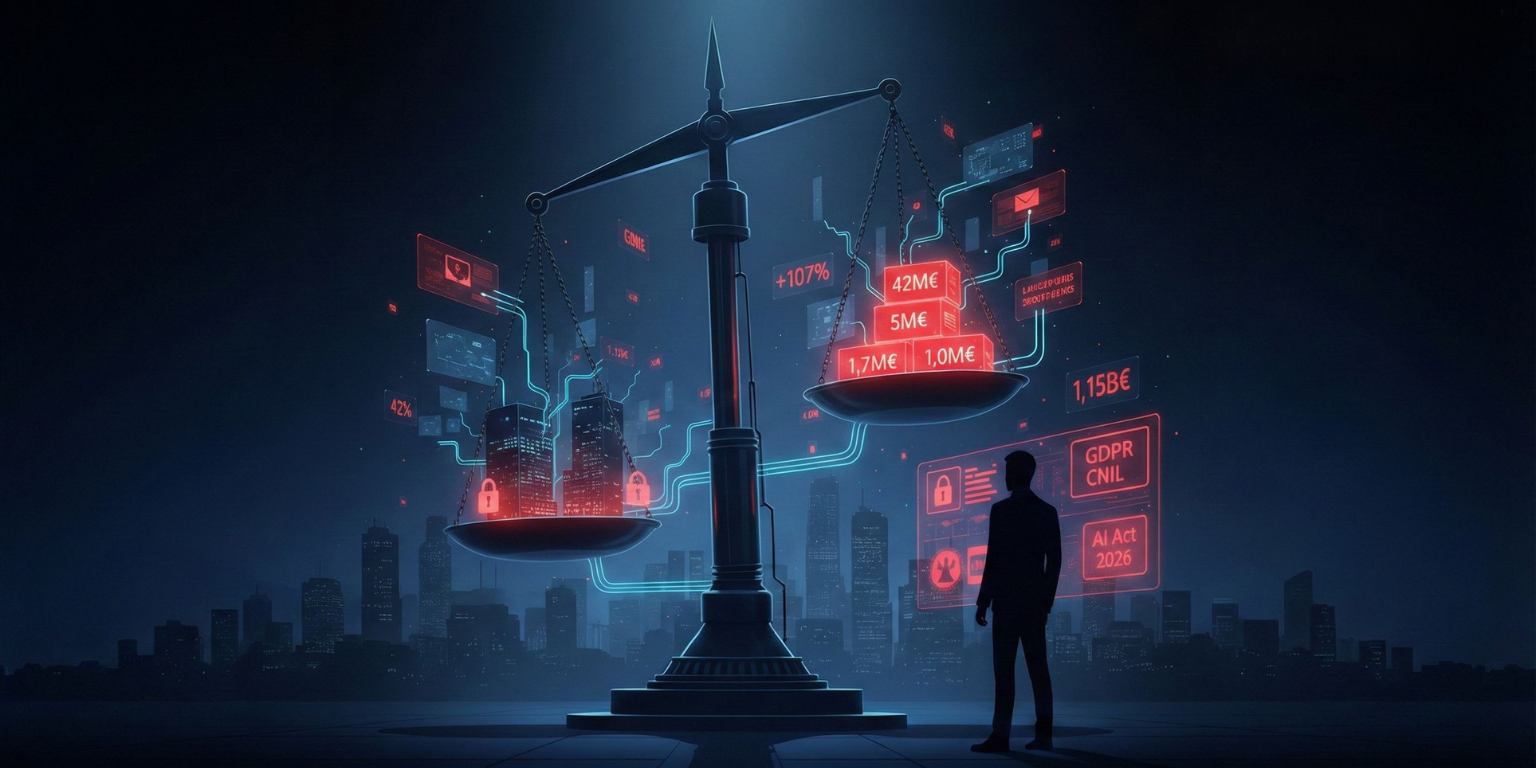
42 MILLIONS D’EUROS. Ce n’est pas un budget d’investissement, c’est le prix d’un VPN mal configuré.
ALERTE ROUGE POUR LES COMEX : En ce début d’année 2026, si vous pensiez que le RGPD n’était qu’une « case à cocher » administrative, la réalité vient de brutalement changer la donne. Nous sommes passés de la pédagogie à l’ère de la tolérance zéro.
Les chiffres sont tombés et la tendance fait froid dans le dos : +107 % de sanctions prononcées par la CNIL en France, pour un total dépassant les 1,15 milliard d’euros à travers l’Europe. (https://www.cnil.fr/fr/thematique/cnil/sanctions) (https://www.digitemis.com/rgpd-2025/)
Pourquoi votre stratégie de 2025 est-elle statistiquement obsolète ? L’analyse des dernières défaillances nous livre 3 leçons magistrales :
1) L'illusion de la sécurité périmétrique (Le cas Free)
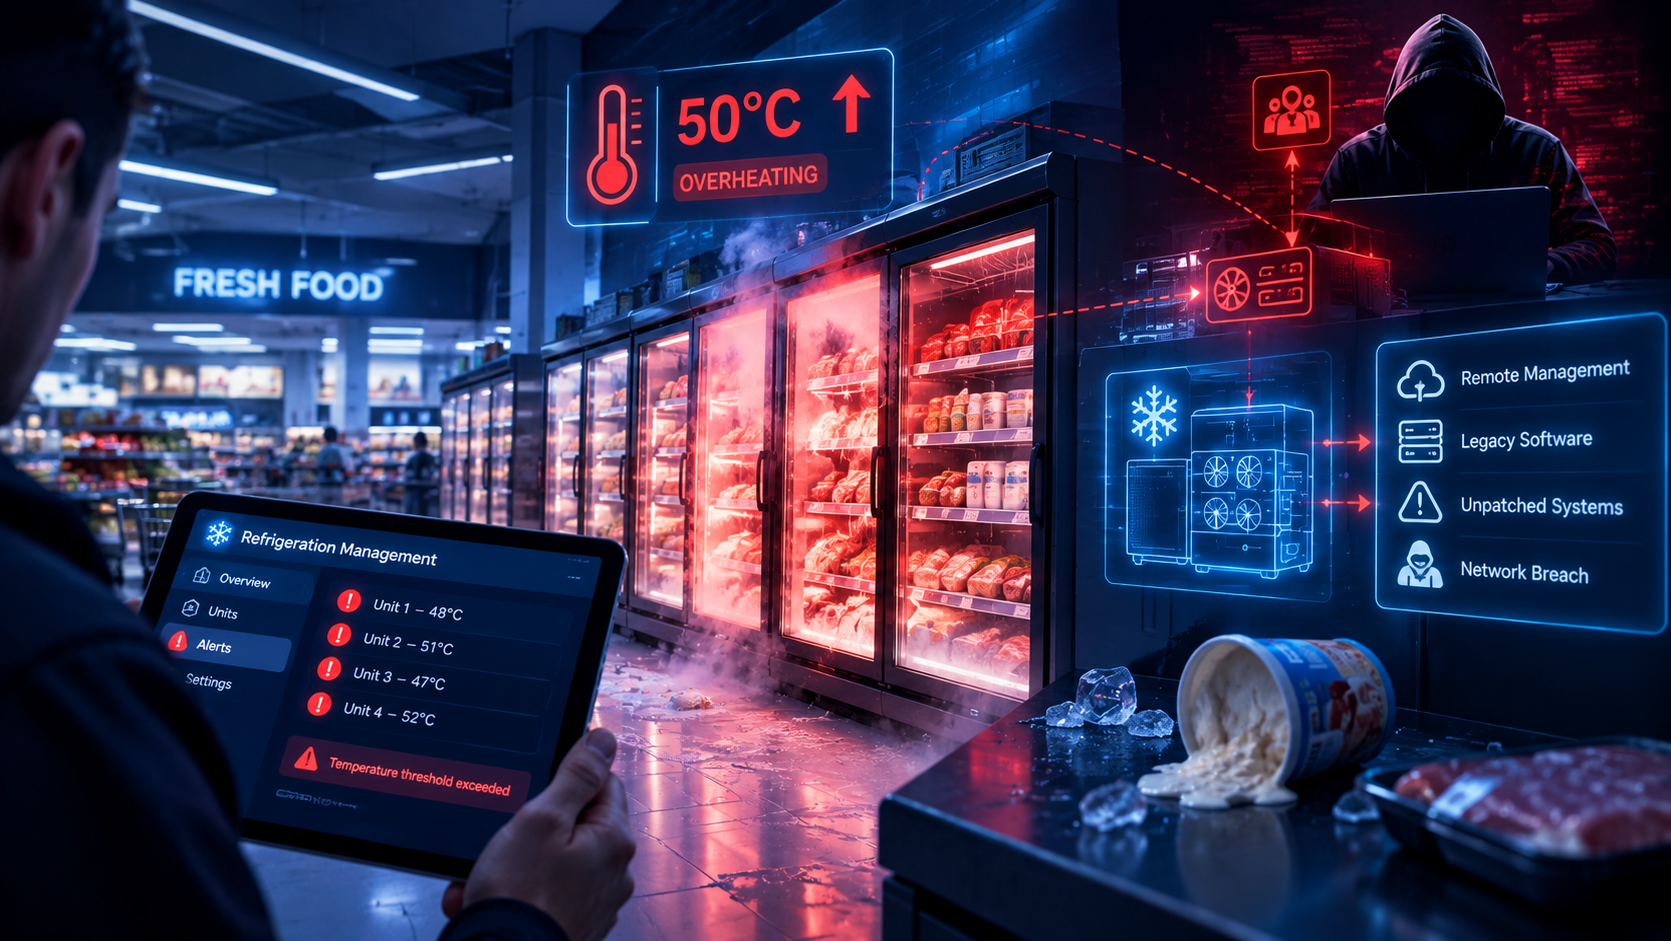
En janvier 2026, Free Mobile a écopé d’une amende record de 42 M€. La cause ? Une sécurité « déficiente » sur des accès distants (VPN).
- La réalité : Un mot de passe ne suffit plus.
- La faille : L’absence de MFA (authentification multi-facteur) robuste et de monitoring est désormais une négligence grave. Les hackers ne cassent plus les murs, ils utilisent les clés que vous laissez traîner. (https://www.verizon.com/business/resources/reports/dbir/)
2) Le mythe du "Too Small To Fail" et le piège du sous-traitant
Ne croyez pas être épargnés parce que vous êtes une PME : 42 % des attaques ciblent des petites et moyennes entreprises pour s’en servir de cheval de Troie vers les grands comptes.
- Jurisprudence : L’affaire Mobius (sous-traitant de Deezer) sanctionnée d’1 M€ fin 2025 établit un précédent impitoyable.
- La réalité : La chaîne de responsabilité est totale. Si votre prestataire a une faille, c’est VOTRE faille, VOTRE amende et VOTRE crise de réputation.
3) La "Tempête Parfaite" : L'arrivée de l'AI Act
La CNIL endosse aujourd’hui son rôle de régulateur de l’IA.
- Le risque : Intégrer des outils d’IA sans gouvernance bétonnée (ChatGPT sauvage, données injectées dans des modèles publics), c’est vous exposer à une double sanction réglementaire. C’est un multiplicateur de risque inédit. (https://www.rgpdkit.fr/blog/rgpd-2025-bilan-amendes-cnil-2026)
ARRÊTEZ DE PAYER POUR APPRENDRE.
La conformité et la cybersécurité ne sont plus des centres de coûts à rogner lors des arbitrages budgétaires. Ce sont des actifs immatériels qui protègent la valeur de votre entreprise contre la faillite.
Votre plan de bataille immédiat (avant le contrôle) :
- Audit « Crash Test » : Ne supposez pas que vos VPN et MFA fonctionnent. Engagez des « Red Teams » pour tenter de les casser.
- Cartographie de la sous-traitance : Exigez et auditez les certificats de sécurité de vos fournisseurs. C’est votre droit, c’est votre devoir.
- Gouvernance IA : Stoppez les projets de « Shadow IA ». Mettez en place un cadre strict dès aujourd’hui.
- Hygiène Numérique : 80% des brèches commencent par une erreur humaine. Formez vos équipes en continu.
Le mot de la fin
La question n’est plus de savoir si vous êtes conforme, mais de savoir si votre trésorerie peut supporter une amende de 4% de votre chiffre d’affaires mondial le mois prochain.
Chez KP Consulting, n’attendez plus et contactez-nous.