Paresseux et peu enthousiastes, rares sont ceux qui se réjouissent de reprendre le travail un lundi matin après un week-end reposant. Pour les employés de grands supermarchés à travers la France, le début de semaine a été particulièrement désagréable. Le lundi 12 octobre, beaucoup sont arrivés accueillis par une odeur de viande variée et de glace fondue se répandant sur le sol des magasins.
Cela ressemble au scénario d’un mauvais cauchemar, mais malheureusement, c’est bien réel.
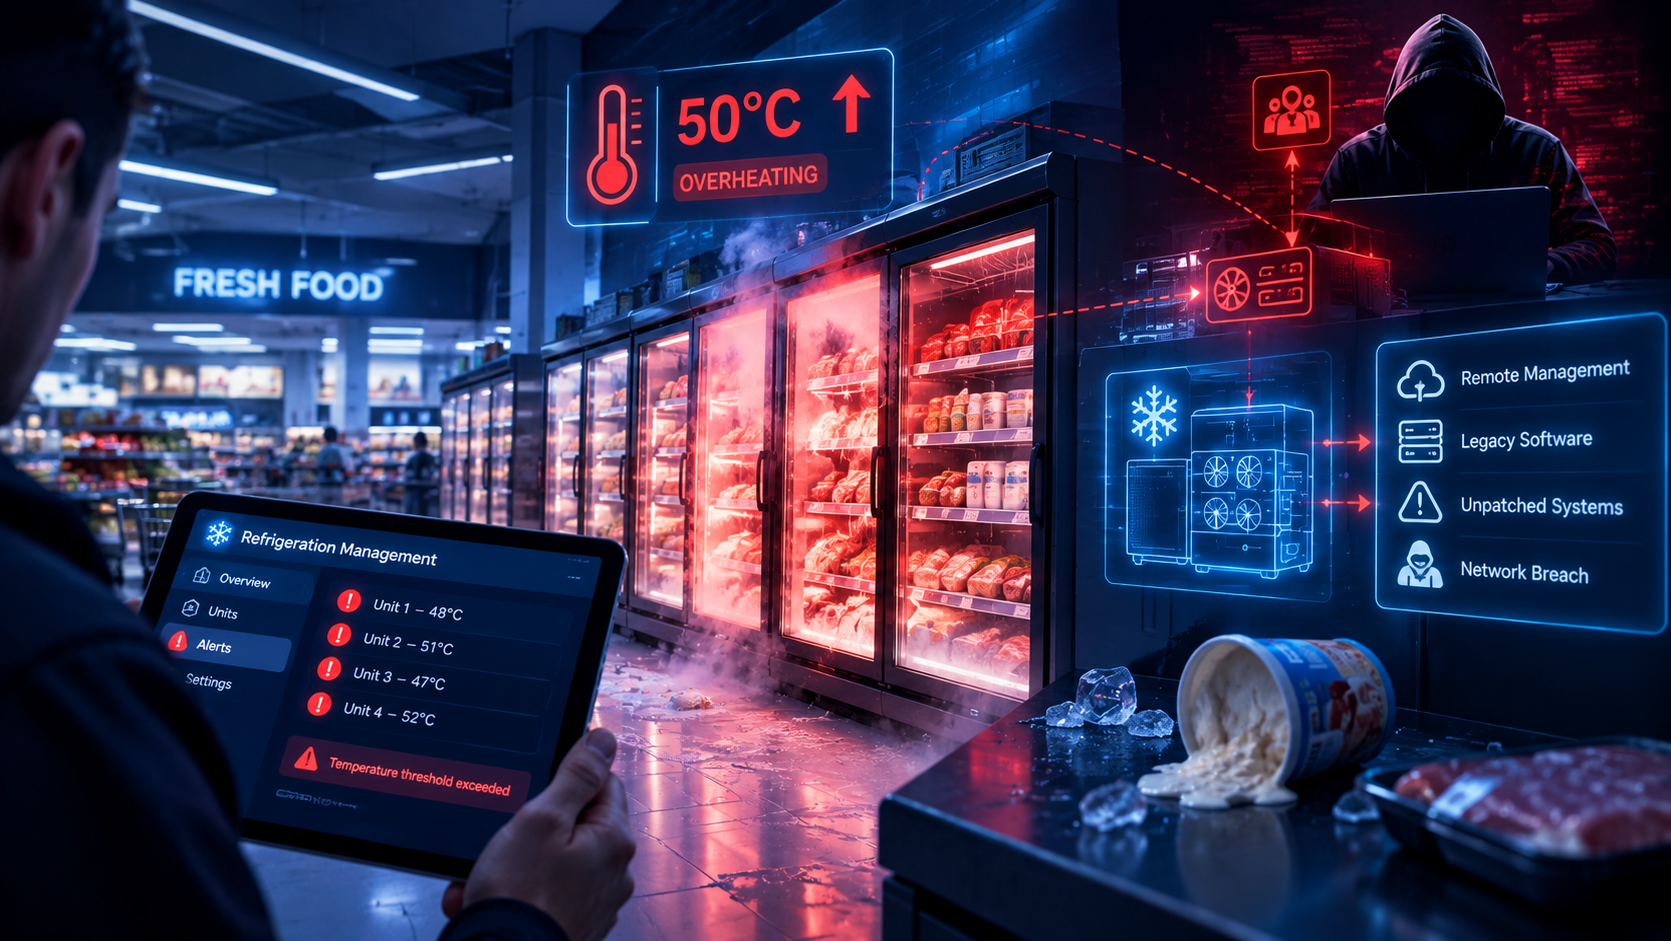
Des hackers ont lancé une cyberattaque coordonnée qui a paralysé les systèmes de réfrigération d’environ 400 supermarchés à travers la France. Les grandes enseignes de la distribution, notamment Intermarché, Coopérative U, Carrefour et E. Leclerc, se sont réveillées avec des réfrigérateurs sur le point de cuire leurs aliments, la température ayant grimpé jusqu’à 50 °C pendant la nuit.
Pour les dirigeants d’entreprise en dehors de la grande distribution, il ne s’agit pas simplement d’un fait divers étrange venu d’ailleurs. C’est un véritable signal d’alarme sur la manière dont nos infrastructures physiques sont devenues la prochaine grande surface d’attaque. Voici exactement ce qui s’est passé :
La commodité du contrôle à distance
Pour comprendre comment un piratage informatique peut gâcher des tonnes de nourriture, il faut observer le fonctionnement des espaces commerciaux modernes.
Les chaînes de supermarchés, comme beaucoup d’autres entreprises modernes, se tournent vers des technologies et des équipements qui optimisent l’efficacité. Pour gagner du temps et rationaliser leurs opérations, les géants du secteur s’appuient sur des logiciels centralisés, tels que des systèmes de gestion à distance fournis par des sociétés d’ingénierie comme le danois Danfoss. Ces systèmes permettent aux responsables de site de surveiller et de contrôler les unités de réfrigération à distance.
Pour les entreprises, cela semble être une excellente solution, car elles bénéficient d’une visibilité opérationnelle fluide, d’une consommation d’énergie optimisée et d’une automatisation totale. Mais chaque connexion à distance comporte ses risques.
L’impensable coup de chaud
Et comme c’était davantage une question de « quand » plutôt que de « si », des acteurs malveillants ont fini par en profiter.
Des analystes du secteur avaient précédemment averti que les anciens contrôleurs de réfrigération fonctionnant avec des logiciels obsolètes ou non mis à jour contenaient des failles susceptibles de permettre un accès externe.
En contournant les points de contrôle de sécurité habituels, les attaquants se sont introduits dans le réseau de gestion à distance, ont pris le contrôle des unités de refroidissement et ont dépassé leurs limites de sécurité intégrées. Au lieu d’exécuter un cycle de dégivrage quotidien normal et court, les unités ont été verrouillées en mode de chauffage continu pendant environ six heures.
Le résultat ? Les congélateurs et vitrines réfrigérées se sont transformés en véritables fours. Dans certains établissements, la surchauffe thermique extrême a même provoqué des départs de feu. Les exploitants de supermarchés sont arrivés le lundi matin pour découvrir leur marchandise détruite et leurs infrastructures physiques retournées contre eux.
La réalité des perturbations physiques
Lorsque les autorités européennes ont évalué les dégâts, la gravité de la situation est immédiatement apparue au grand jour.
Les commissaires européens à l’alimentation et à l’agriculture ainsi que les dirigeants du secteur de la grande distribution ont ouvertement condamné l’attaque, soulignant que la prise d’assaut des approvisionnements alimentaires et des infrastructures physiques est passée du risque théorique à la réalité quotidienne. À mesure que les chaînes d’approvisionnement se digitalisent, une faille peut se traduire par des dommages matériels, une ruine financière et des risques pour la santé publique.
La leçon capitale pour les entreprises modernes
L’affaire des supermarchés français a mis en lumière une faille majeure dans la manière dont les entreprises abordent la transformation numérique. Si votre entreprise connecte à Internet des machines physiques, des systèmes CVC (chauffage, ventilation, climatisation), des technologies opérationnelles ou des entrepôts de stockage, vous devez retenir trois règles d’or :
- Méfiez-vous de l’angle mort des équipements obsolètes : Ce n’est pas parce qu’un équipement est dissimulé dans un local technique ou sur le toit qu’il est en sécurité. Les équipements anciens fonctionnant avec des micrologiciels non mis à jour sont une invitation ouverte pour les piratages.
- La commodité ne doit jamais l’emporter sur le contrôle : Les fonctionnalités de gestion à distance sont formidables pour la productivité, mais elles ne doivent jamais disposer d’une autorité sans restriction sur les équipements physiques. Une vraie sécurité exige une segmentation stricte, des règles rigoureuses sur le trafic sortant et des systèmes de sécurité à plusieurs niveaux empêchant une simple faille logicielle de provoquer une catastrophe physique.
- La cybersécurité ne concerne plus seulement les données : Les piratages ne se contentent plus de voler des mots de passe ou des fichiers de données ; ils cherchent désormais à perturber les opérations physiques – paralyser la logistique, stopper des lignes de production et endommager des infrastructures matérielles.
Comment un partenaire informatique avisé vous garde en sécurité
Il ne s’agit pas d’éviter les technologies modernes ou l’automatisation intelligente, mais simplement de construire un meilleur filet de sécurité. C’est exactement ce que nous faisons pour nos clients.
La frontière technologique évolue très vite et les menaces dépassent désormais le cadre des écrans d’ordinateur. Ne partez pas à l’aventure sans un copilote qui connaît l’emplacement des obstacles. Contactez notre équipe chez KP Consulting dès aujourd’hui et construisons ensemble une stratégie d’infrastructure à la fois innovante et infaillible.