Destruction Publique sans Scrupules
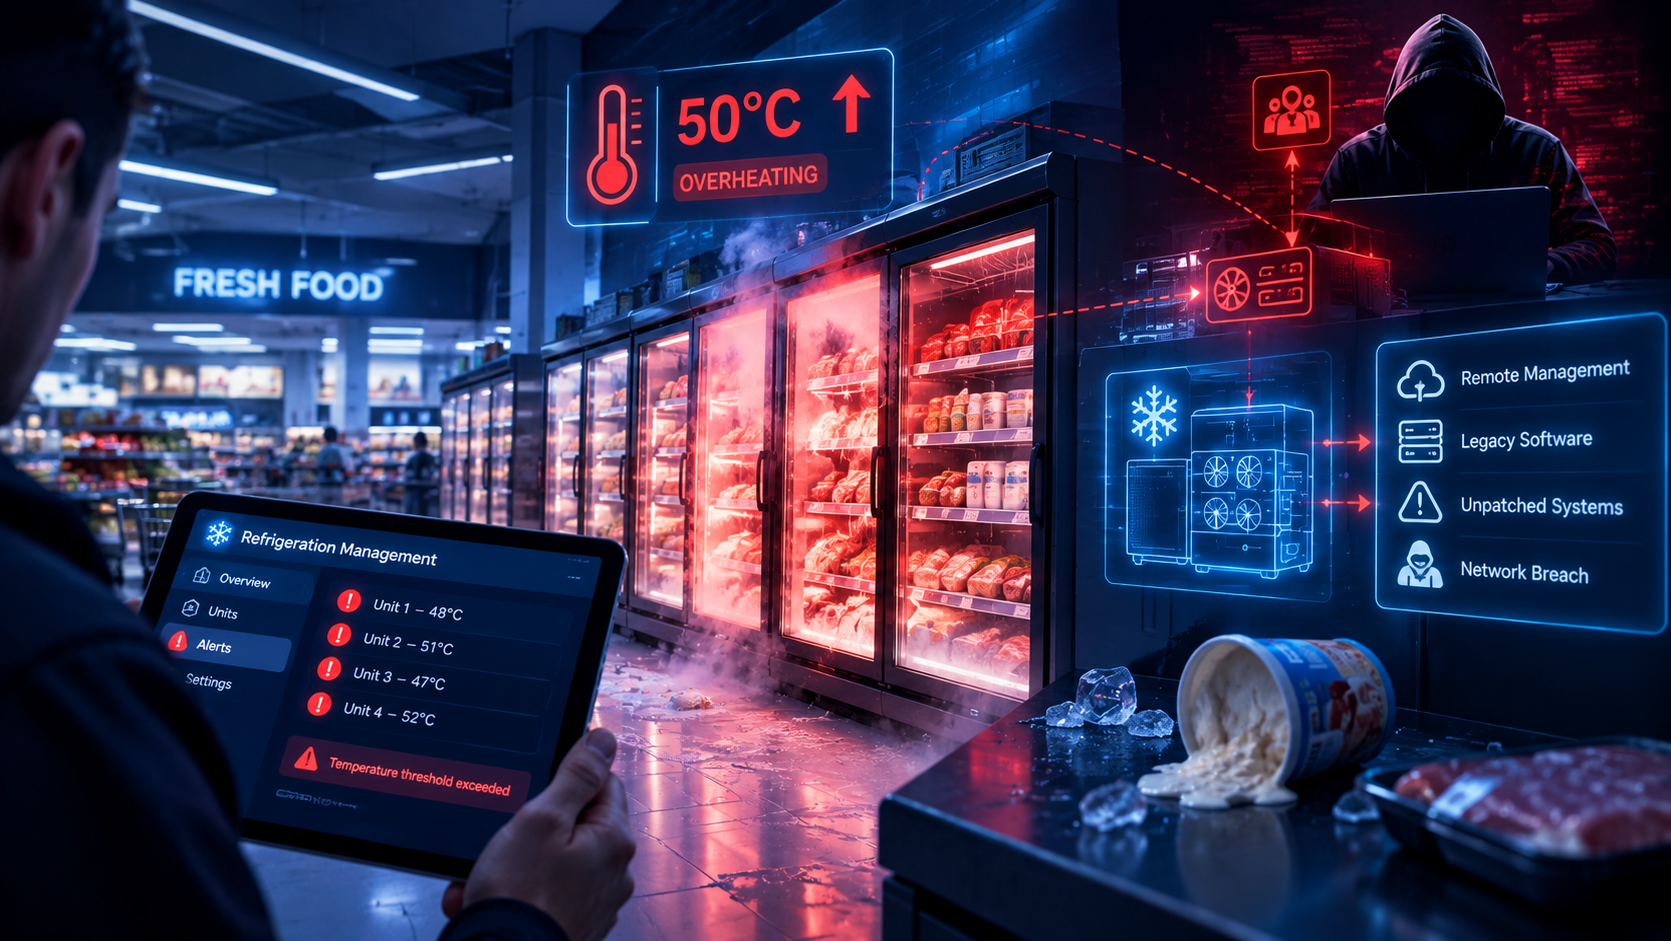
Nous nous souvenons tous de la bizarre cyberattaque qui a entraîné la perte de millions d’euros de denrées réfrigérées, en transformant à distance des réfrigérateurs en fours. La plupart des gens pensaient qu’il s’agissait d’une situation exceptionnelle. Moins de trois semaines plus tard, une attaque de même nature, encore plus destructrice et, d’une certaine manière, plus malveillante, a eu lieu. Dans la nuit du 1er novembre, des attaquants ont tenté de chauffer des congélateurs contenant des dons de sang au-delà de la température d’ébullition de l’eau. Selon Le Canard enchaîné, qui a le premier révélé l’incident, la consigne tentée a atteint 110 °C.
Incident similaire, encore moins de scrupules
Les unités ont été verrouillées en mode chauffage de la même manière que lors de l’attaque précédente. La plupart des reportages placent les deux incidents dans la même vague, mais aucune confirmation officielle ni aucune preuve n’indique qu’il s’agit du même groupe. À notre connaissance, la seconde attaque serait une version plus poussée et plus tordue de la première.
Le CERT-FR, l’agence nationale française de cybersécurité, a alerté sur des contrôleurs de réfrigération compromis et recommandé que leurs interfaces de gestion ne soient pas connectées à Internet. Depuis, deux incidents ont entraîné d’importantes pertes financières à cause du même type de réfrigérateurs connectés.
Ce que nous savons, et ce que nous ignorons
La voie d’accès passe par un fournisseur. Coolworld, le prestataire de services de froid, a été le point d’entrée ; l’entreprise a indiqué que la faille se situait dans un composant fourni par un tiers, hors de son contrôle direct, et qu’elle prenait les mesures appropriées.
L’EFS (Établissement français du sang) a déclaré que, heureusement, le nombre d’unités touchées était limité, qu’aucun produit sanguin n’avait été perdu et qu’aucune conséquence sur la santé n’avait été constatée. La collecte et la distribution du sang se poursuivent sans interruption. Le personnel a détecté les températures anormales à temps, de sorte qu’aucune conséquence opérationnelle n’a été relevée. Le ministère et l’agence nationale de cybersécurité poursuivent leur enquête.
Personne n’a publiquement expliqué comment les attaquants se sont introduits, qui ils sont ou combien d’unités ont été touchées. Le récit évolue au fil de l’enquête. Certains reportages évoquent des échantillons de contrôle de la sécurité transfusionnelle touchés ; l’EFS nous a par la suite indiqué que du plasma congelé destiné à la transfusion était également concerné.
Pourquoi le sang est une cible d’un genre particulier
Un congélateur de supermarché représente une perte financière : l’assurance et le réapprovisionnement permettent à l’entreprise de se rétablir. Le plasma et le sang congelés sont différents. Leur durée de conservation est courte et ils ne peuvent pas être remplacés à bref délai. Dans bien des cas, les donneurs les ont offerts pour les soins aux patients. Si la température dépasse -25 °C, il ne s’agit plus d’une perte financière mais d’une question de sécurité des patients.
Cette attaque confirme la leçon de l’article précédent. Elle montre jusqu’où peut aller une personne ayant un accès non autorisé, quelles que soient ses motivations. Ce n’est pas une fuite de données : cela touche la vie des gens de manière bien plus concrète.
À retenir :
Les fournisseurs font partie de votre surface d’attaque et peuvent devenir la vulnérabilité. Lorsque quelque chose tourne mal, peu importe qui on blâme ou de qui est la faute : les conséquences sont déjà là.
Des limites strictes doivent être mises en place au niveau matériel. Les congélateurs conservant du sang n’ont aucune raison d’atteindre 110 °C, quelle que soit la personne qui en fait la demande via Internet. Cette option ne devrait tout simplement pas exister.
Les alarmes et les capteurs doivent emprunter leur propre chemin réseau. Pour des biens sensibles comme ceux-ci, l’escalade d’astreinte doit fonctionner la nuit. Les équipes doivent aussi disposer d’une procédure manuelle de secours testée, afin de savoir comment les stocks sont déplacés et où se trouvent les stockages froids de secours. Les organisations soumises à NIS2 doivent légalement gérer la sécurité de leur chaîne d’approvisionnement. Elles doivent vérifier que leurs obligations sont respectées sur le plan physique comme sur le plan informatique.
La maintenance à distance et l’automatisation apportent une efficacité précieuse et ne vont certainement pas disparaître. L’essentiel est la qualité de leur conception, leur segmentation et leur supervision. Prenez la sécurité de votre organisation au sérieux et contactez KP Consulting afin que nous puissions examiner votre sécurité, vos accès fournisseurs et vos plans de secours avant qu’une personne non autorisée ne le fasse.